企業辦公網信息安全建設方案 深圳市天匯世紀科技網絡工程設計全景解析
一、項目背景與安全挑戰分析
隨著數字化轉型的深入推進,企業辦公網已從傳統的內部文件流轉平臺,演變為承載核心業務、協同辦公與云端應用的關鍵基礎設施。隨之而來的安全威脅也日益嚴峻,包括勒索軟件攻擊、數據泄露、內部人員誤操作以及高級持續威脅(APT)等。對于深圳市天匯世紀科技這樣的高科技企業而言,其辦公網內流轉著大量研發數據、客戶信息與商業機密,信息安全建設不僅是技術問題,更直接關系到企業的生存與發展。
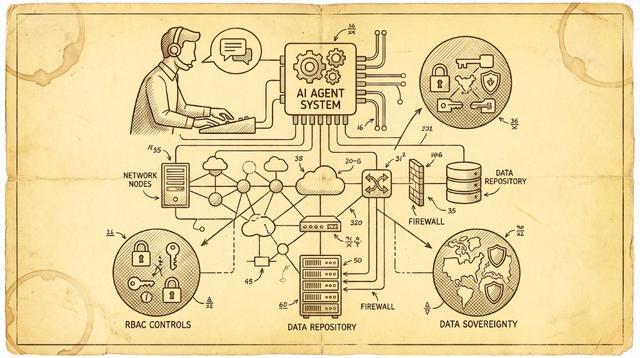
本方案旨在結合天匯世紀科技的實際業務形態與網絡架構,提出一套覆蓋物理層、網絡層、系統層、應用層及管理層的縱深防御體系,實現“進不來、拿不走、看不懂、改不了、跑不掉”的安全目標。
二、安全體系總體設計原則
本方案遵循以下核心原則:
- 縱深防御:不依賴單一安全設備,在各層級部署相應防護措施,形成立體防線。
- 最小權限:用戶與設備僅擁有完成其任務所需的最小訪問權限。
- 零信任架構:默認不信任任何內外網訪問請求,持續驗證身份與設備安全性。
- 可審計與可追溯:所有關鍵操作與流量均留存日志,確保事后可追溯、責任可定位。
- 合規驅動:滿足《網絡安全法》、等級保護2.0(等保三級)及行業相關標準要求。
- 業務連續性優先:安全措施不應對正常辦公造成過度干擾,必要時應提供便捷的例外審批流程。
三、網絡工程設計:從邊界到終端的立體防護
以下從基礎網絡架構、邊界安全、內網安全、終端安全與數據安全五個層面展開詳細設計。
3.1 基礎網絡架構設計
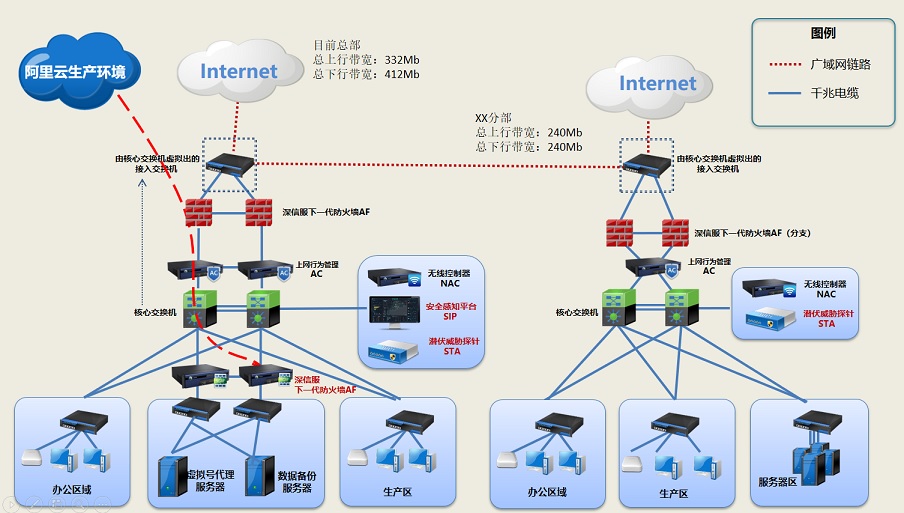
辦公網采用“核心-匯聚-接入”三層架構,并進行合理的VLAN劃分。
- 核心層:部署兩臺高性能核心交換機,采用VRRP/堆疊技術實現高可用。核心層對上連接出口防火墻與關鍵服務器區,對下連接各匯聚交換機。
- 匯聚層:按部門或樓層劃分匯聚區域,如研發區、市場區、職能區等。每個匯聚交換機上行雙鏈路至核心,下行千兆至接入。
- 接入層:接入交換機支持802.1X認證,端口安全綁定,防止非法設備接入。
- 無線網絡:部署企業級Wi-Fi 6 AP,采用WPA3加密,通過AC統一管理,并為訪客網絡與員工網絡設置獨立SSID與隔離策略。
- DMZ區:對外提供服務的Web、郵件、VPN網關等設備放置于DMZ,與內網嚴格隔離。
- 服務器區:獨立VLAN,部署防火墻進行訪問控制,重要服務器實現雙機熱備。
3.2 邊界安全設計
邊界是抵御外部攻擊的第一道防線。
- 出口防火墻:部署下一代防火墻(NGFW),開啟入侵防御(IPS)、病毒過濾、URL過濾與應用識別功能。預算允許時可采用雙機熱備。
- 抗DDoS防護:租用運營商清洗服務或部署本地抗DDoS設備,對流量進行基線學習與異常清洗。
- VPN接入:為遠程辦公與移動辦公人員提供SSL VPN或IPSec VPN接入。建議集成多因素認證(MFA),如短信驗證碼+密碼+Token。
- 上網行為管理:部署上網行為管理設備,限制高風險網站訪問,并對帶寬進行精細化管理,保障關鍵業務流暢。
3.3 內網安全與訪問控制
內部威脅往往比外部攻擊更具破壞性,內網安全不容忽視。
- 網絡準入控制(NAC):所有接入終端必須通過802.1X認證或MAC地址白名單,未通過認證的設備將被劃分至隔離VLAN,僅能訪問補丁服務器與殺毒升級服務器。
- VLAN間訪問控制:通過ACL限制不同VLAN之間的訪問,例如市場部VLAN不可直接訪問研發部服務器,必須經過防火墻或策略路由。
- 微隔離:在服務器區內部部署微隔離軟件(或利用虛擬化平臺安全組),實現虛擬機之間東西向流量的精細化控制,防止攻擊橫向擴散。
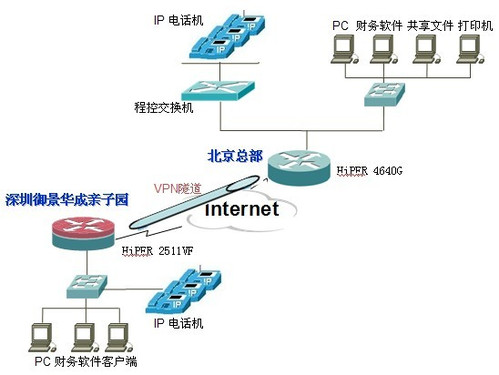
- IPSec VPN(分支互聯):若存在分支機構,通過IPSec VPN建立加密隧道,實現總部與分支的安全互聯。
3.4 終端安全防護
終端是攻擊者的主要突破口,須建立完善的終端安全體系。
- 統一終端管理系統:部署終端安全管理平臺(如EDR),集中管理防病毒、補丁分發、外設管控與資產管理。
- 防病毒與EDR:所有辦公終端安裝企業級防病毒與EDR軟件,EDR需具備行為檢測與響應能力,能夠檢測無文件攻擊與勒索軟件。
- 補丁管理:通過WSUS或第三方補丁管理系統,定期檢測并推送操作系統與常用軟件補丁,修補窗口控制在7天以內。
- 外設與移動介質管控:禁用或嚴格審計USB存儲設備,必要使用時需加密U盤并經過審批。
- 終端加密:對筆記本電腦啟用全盤加密(BitLocker或FileVault),防止設備丟失導致數據泄露。
- 準入合規檢查:終端接入網絡前須通過合規檢查,如是否安裝殺毒軟件、補丁是否最新、是否存在違規軟件。
3.5 數據安全與防泄漏
數據是企業的核心資產,需實施分類分級并采取全生命周期保護。
- 數據分類分級:將數據分為公開、內部、秘密、機密四級,定義不同的訪問與保護策略。
- DLP(數據防泄漏):部署網絡DLP與終端DLP,監控并阻斷敏感數據通過郵件、即時通訊、USB等方式外泄。
- 文檔加密:對研發圖紙、財務報表等機密文檔啟用透明加密,內部流轉正常,外發后無法打開或顯示亂碼。
- 數據庫審計:部署數據庫審計系統,記錄所有對核心數據庫的訪問與操作,識別異常SQL語句。
- 備份與容災:重要數據實施每日增量備份、每周全量備份,并定期進行恢復演練,確保在勒索軟件攻擊后能快速恢復。
四、安全管理體系建設
技術手段離不開管理支撐,全員安全意識同樣關鍵。
- 安全制度與流程:制定《辦公網安全管理辦法》《賬號與權限管理制度》《安全事件應急預案》等文件,并定期評審更新,確保制度落地有責、執行有據。
- 安全組織架構:設立信息安全領導小組,由分管技術的副總擔任組長,成員包括IT、HR、法務與業務部門負責人;下設應急響應小組,負責日常監控與事件處置。
- 人員安全意識培訓:新員工入職須接受安全培訓并簽署保密協議;全員每季度參加一次釣魚郵件演練與安全意識考試,考試成績納入個人績效考核。
- 賬號與權限管理:統一身份認證(如LDAP或AD),實施雙因素認證;每季度進行賬號清理,刪除離職人員賬號;特權賬號實行密碼托管與操作錄屏。
- 安全監控與響應:部署SOC或日志審計系統,集中采集網絡設備、安全設備與服務器的日志;設定告警規則,關鍵事件5分鐘內告警并通過短信/郵件/電話通知責任人;每年至少開展一次應急演練。
- 供應鏈與外包管理:對外包人員實行臨時賬號與最小權限,操作全程錄像;并與供應商簽訂安全保密協議,明確數據安全責任義務。
- 合規性檢查:依據《網絡安全法》與等保2.0三級要求,每年開展一次自查與風險評估,發現問題限期整改。
五、實施計劃與預算評估
建議分三期實施:
- 一期(1-2個月):完成基礎安全加固,包括出口防火墻升級、NAC部署、殺毒統一管理、網絡VLAN整理。
- 二期(3-5個月):部署EDR、DLP、終端加密與上網行為管理,完善日志審計與數據庫審計。
- 三期(6-9個月):實施微隔離、容災演練與安全制度體系落地。
預算方面,視企業規模不同,一般安全投入占整體財務預算比例不宜低于5%。具體費用需根據天花板需求做定制化調查。本方案可按需增減模塊,如無研發數據,可暫緩第一優先級之外的DLP。
六、預期效果與
通過以上措施,天匯世紀科技辦公網預期實現:非法接入減少90%以上,終端感染病毒幾率下降85%,敏感數據泄露事件基本杜絕,同時滿足等保合規要求。本方案以業界成熟實踐為藍本,結構堅實且適合企業自身的訪問特征與安全管理基礎;在全網統籌下的精細化辦公安全治理推進中,定能全方位強化網絡實戰能力,支持行業的智能化升級工程,占據領先地位并能產生深遠的實際防護效力。
如若轉載,請注明出處:http://m.czkaide.cn/product/3.html
更新時間:2026-10-18 20:05:25